

18/09/25
ExfiltraciódedadesmitjançantDNS
Redacció oficial: cat flag.png | ConnectorsCTF 2025
Thanks for sharing!
بِسْمِ اللَّهِ الرَّحْمَنِ الرَّحِيمِ
I know your browser history
Aquest serà ràpid! Estic molt ajustat a temps, però volia treure aquest escrit. Vaig fer la festa amb el meu amic Corea
Baixeu el codi font des d'aquí. Nota: el codi font és el mateix en tots dos chals, només el fitxer de bandera és diferent.
cat flag.txt
Primer hi va haver un repte anomenat "cat flag.txt".
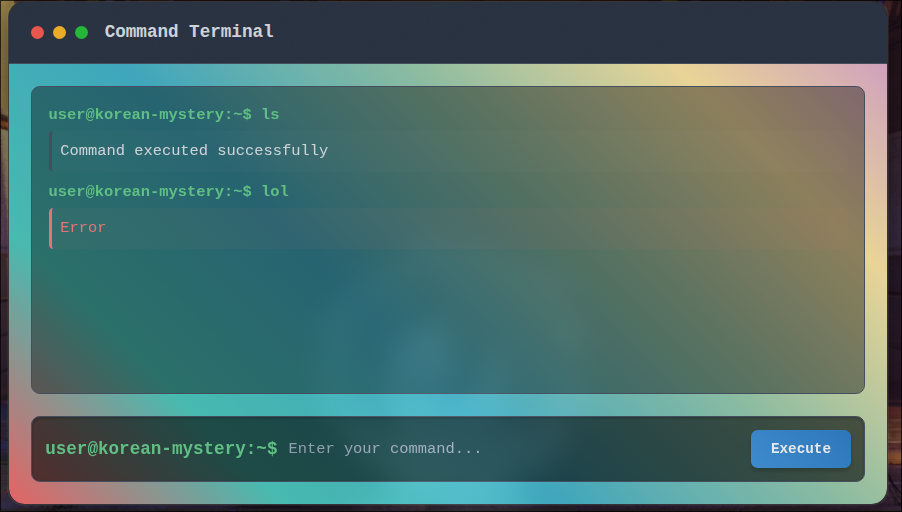
És un terminal senzill que us permet saber si la vostra comanda s'ha executat correctament o no. En resum, basat en errors.
Coneixeu la bandera a
flag.txt així que podeu fer una comparació a cegues per obtenir la bandera. Per exemple, una de les càrregues útils utilitzades va ser:Si la bandera té "CON", retornarà un error d'èxit, i així es força bruta cada caràcter de la bandera.
Una altra càrrega útil basada en el temps utilitzada va ser:
Això comprovarà si el primer caràcter de la bandera és "C" i si ho és, s'adormirà durant 4 segons. Si no ho és, tornarà immediatament. Va utilitzar la injecció cega basada en el temps per aconseguir la bandera.
Un tercer enfocament creatiu va ser:
El va traslladar al directori públic i hi va accedir directament. 🙃 (Vam tancar això a la venjança: flag.png)
cat flag.png
Ara... Aquí no podeu només caràcters de força bruta, és un fitxer d'imatge. podeu hexadecir-lo, però encara seran milers de caràcters a la força bruta.
Aleshores... alguna idea més fàcil?
Els jugadors van notar que hi ha un tallafoc que bloqueja les eines de sortida normals com wget i ping, però les consultes DNS encara funcionen. Això vol dir que no podeu utilitzar HTTP per obtenir la bandera, però podeu filtrar petits fragments de dades codificant-los en sol·licituds de DNS (exfiltració de DNS).
Aquesta tècnica s'utilitza contra grans empreses perquè el trànsit DNS sovint passa per alt els tallafocs. Els atacants amaguen les dades robades dins de les consultes DNS enviades als dominis que controlen, exfiltrant la informació en silenci.
Podeu utilitzar burp collab per a això o el vostre propi servidor DNS. Però una manera gratuïta és utilitzar qualsevol servei DNS gratuït en línia com dig.pm o webhook.site
Es pot utilitzar una càrrega útil com aquesta:
Rebràs sol·licituds de DNS com aquesta:
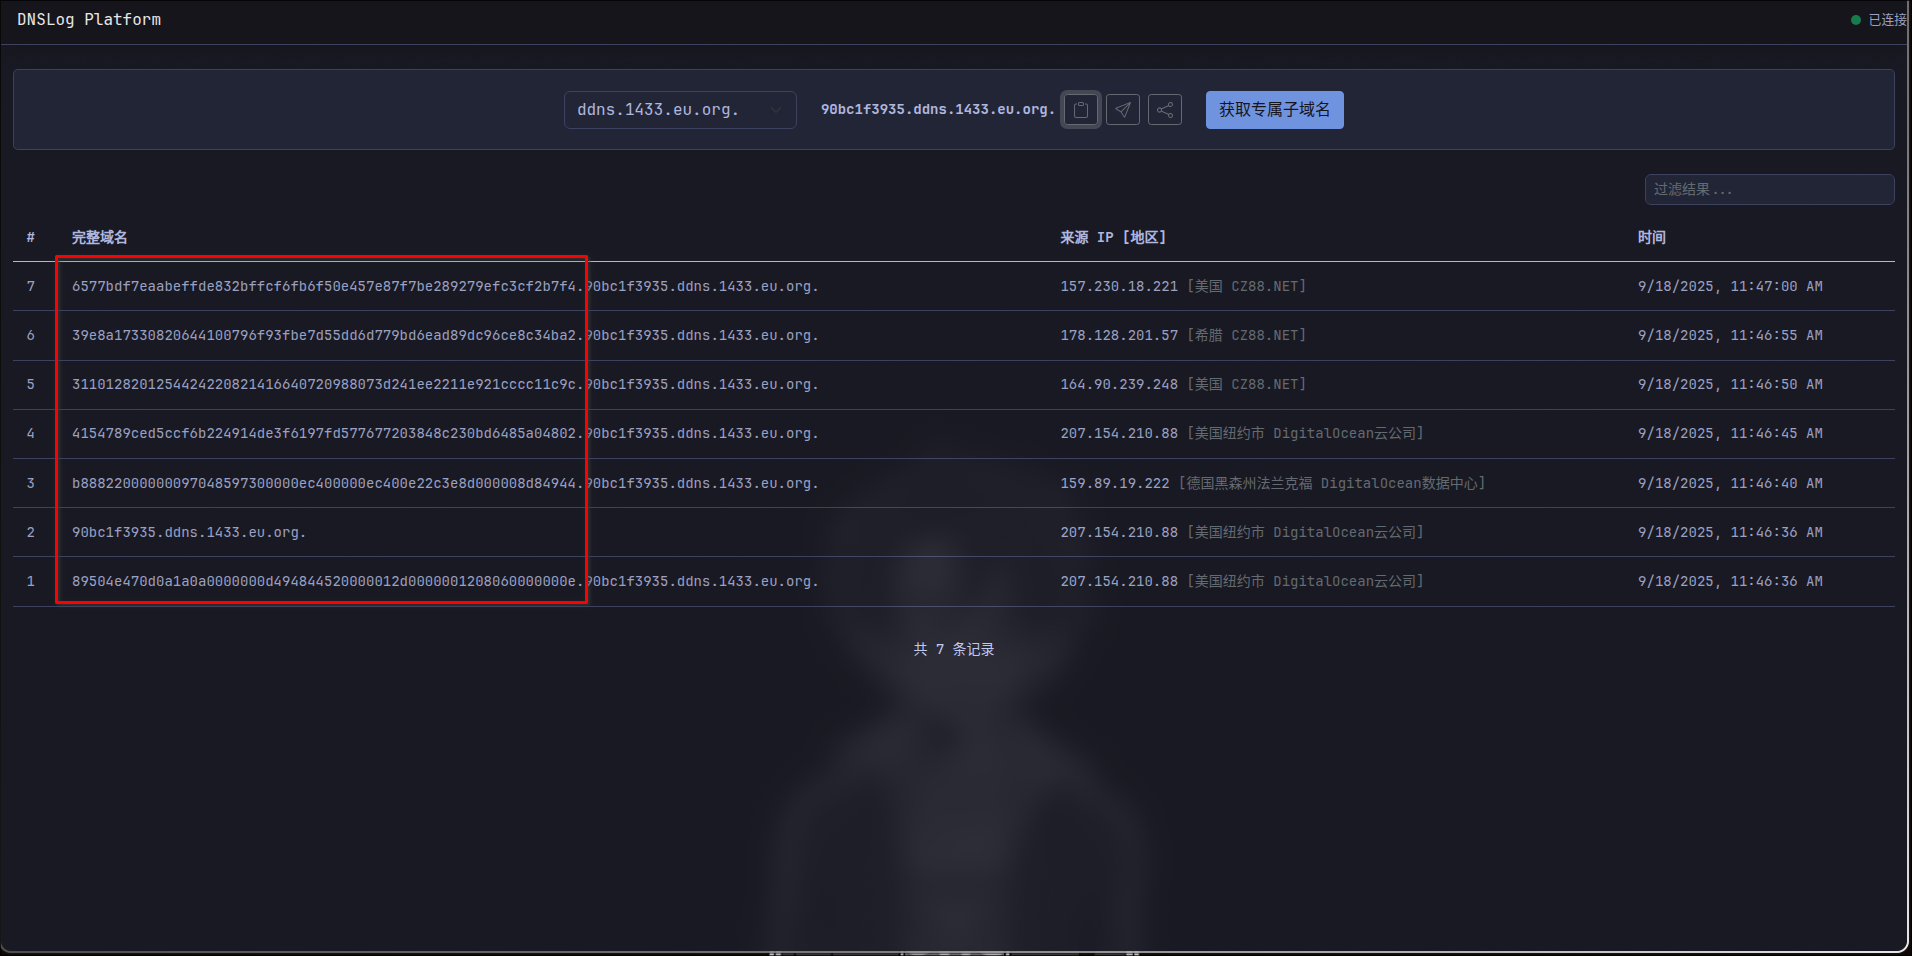
El que fa la càrrega útil és que l'hex aboca el fitxer flag.png i per a cada línia fa una sol·licitud DNS al vostre domini. A continuació, podeu recollir totes les sol·licituds i tornar-les a convertir en binaris per obtenir el fitxer flag.png.
Podeu utilitzar altres eines com
dig, nslookup ... etc. Totes condueixen al mateix resultat.Això és tot per aquest repte. Espero que hagis gaudit de l'escrit i hagi après alguna cosa nova. Fins la propera!
Etiquetes:
